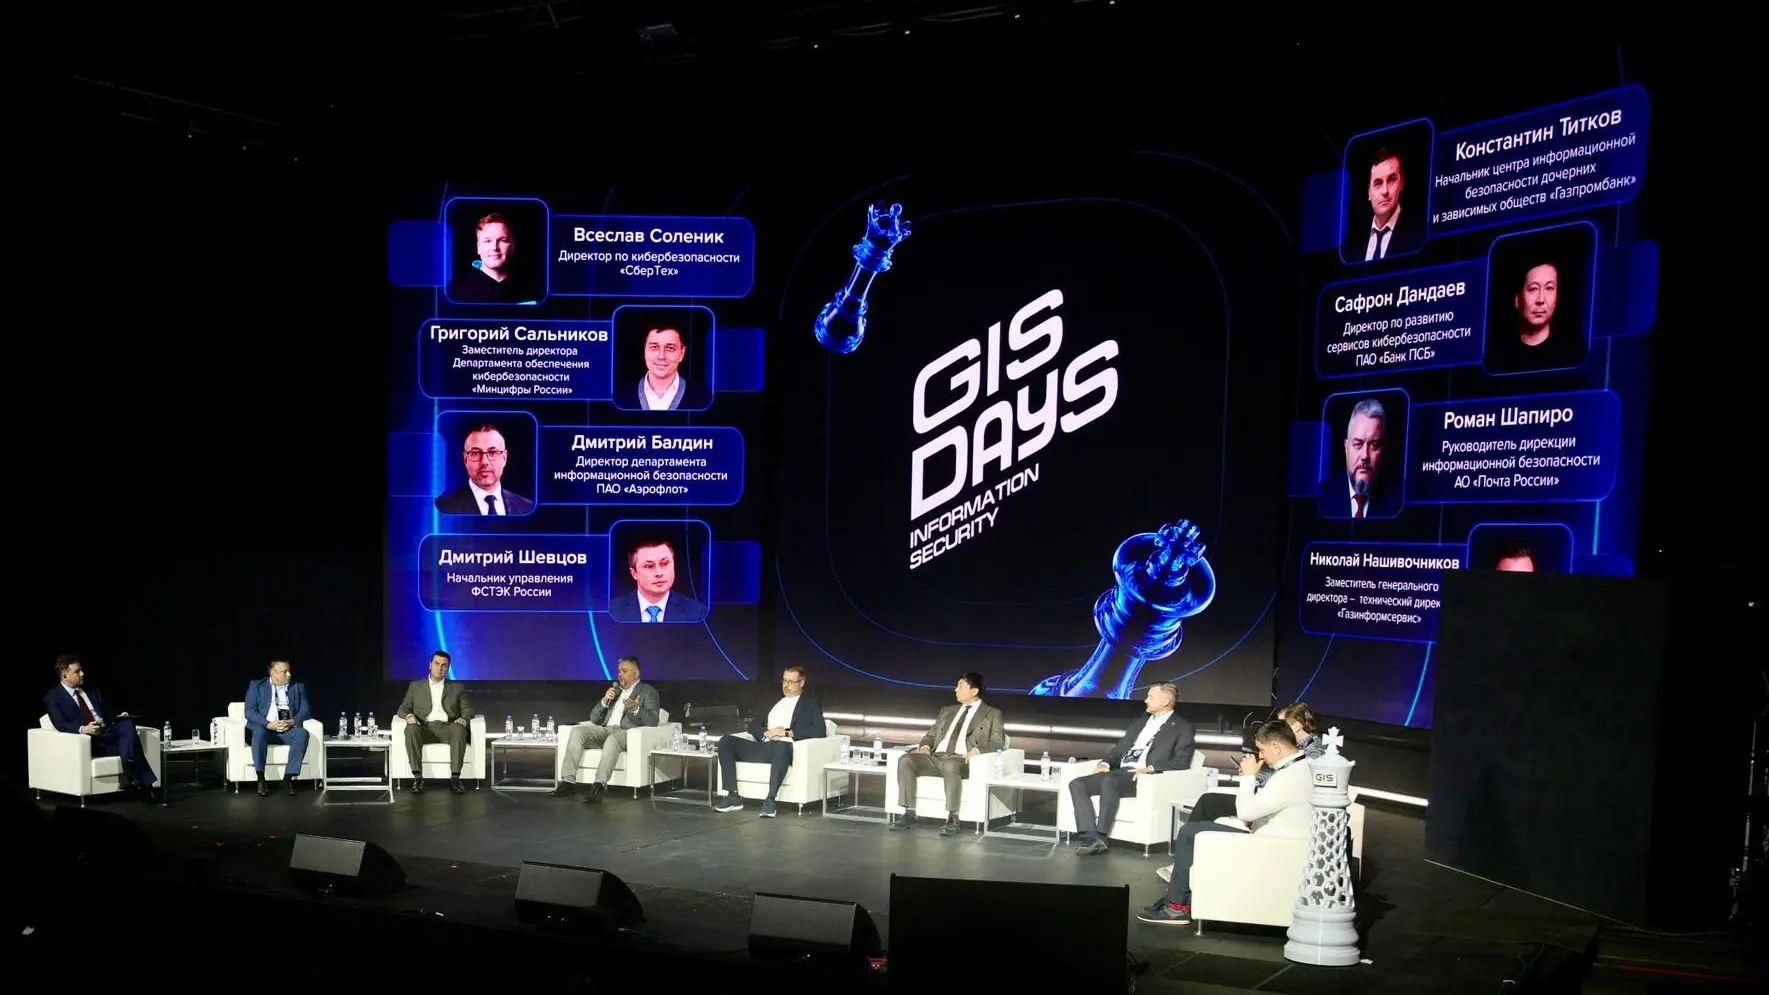
МОСКВА, 6 окт - РИА Новости. Коммерческие центры реагирования на киберугрозы (SOC) могут качественно, круглосуточно и по разумной цене выполнять функции внешнего ИБ-провайдера для компаний, если основными угрозами являются внешние нарушители и взлом периметра, заявил заместитель генерального директора – технический директор "Газинформсервис" Николай Нашивочников.
Он выступил на пленарном заседании "Экономить нельзя переплачивать: где поставить запятую в бюджете ИБ?" в рамках ежегодного форума по информационной безопасности и ИТ GISDAYS -2026 в Москве, передает корреспондент РИА Новости.
"Если основная угроза - внешний нарушитель и взлом периметра, а собственной экспертизы не хватает, можно обратиться в коммерческий SOC, который работает 24/7, качественно и "за разумные деньги", - сказал Нашивочников.
Если же компания считает ключевой задачей в области информбезопасности недопущение утечек из организации, возможно, разумнее организовать собственный SOC, добавил он.
По словам эксперта, контент обнаружения (набор правил, которые системы безопасности используют для выявления угроз - ред.) не универсален — эта экспертиза может быть неприменима к другой организации и должна развиваться в рамках своего центра компетенций.
То, как система защиты (контент в боевой инфраструктуре) реагирует на имитацию кибератаки, наглядно демонстрирует уровень готовности инфраструктуры и компании в целом к отражению реальных угроз со стороны злоумышленников, добавил Нашивочников.
Директор по кибербезопасности СберТех Всеслав Соленик подчеркнул, что SOC в любом случае должен являться "центром управления полетами" в сфере кибербезопасности. По его словам, любая бизнес-задача и любой инструмент должны быть интегрированы с SOC, иначе в момент инцидента они не принесут пользы.
Главный новый риск он видит в "теневом" ИИ и агентах - нагрузка на SOC кратно выросла за счет мониторинга событий, связанных с использованием агентов. "Агенты становятся таким же субъектом в инфраструктуре, как и человек", - сказал Соленик, добавив, что если SOC "слеп" в этом отношении, то это самая главная интеграция, над которой стоит задуматься.
Как подчеркнул на форуме директор по развитию сервисов кибербезопасности банка ПСБ Сафрон Дандаев, "экономить на информационной безопасности в текущих реалиях нельзя".
По его словам, приоритеты компании в области ИБ должен определять директор по информационной безопасности совместно с директором по ИТ и руководством организации. "Первое, что нужно провести - это анализ. Это актуальная модель угроз для данной конкретной организации", - отметил он.
Директор департамента информационной безопасности "Аэрофлота" Дмитрий Балдин также полагает, что на системе ИБ нельзя экономить, хотя ее можно оптимизировать. При этом организации категорически не должны экономить на профильных специалистах, обучении и тюнинге средств защиты.
По его словам, есть ситуации, когда организации берут некомпетентных в области кибербеза специалистов, просто чтобы "забить" должности, а SOC работают не 24 часа в сутки, а в режиме обычного рабочего дня и пять дней в неделю. "Такое ощущение, что у нас в выходные дни хакерское сообщество тоже отдыхает", - заметил он.
Также, по его словам, бессмысленно внедрять "модные" средства защиты, если компания не достигла определенного уровня развитости процессов, культуры и компетенций. "А сэкономить можно на оптимизации правил корреляции и хранения событий", - добавил он.
По мнению замдиректора департамента обеспечения кибербезопасности Минцифры РФ Григория Сальникова, рынок ИБ повторяет те же движения, которые происходили с рынком ИТ: от локальных решений к платформам. После ухода иностранных игроков образовался вакуум, который закрыли российские разработчики. Однако, по его словам, на текущий момент платформа информационной безопасности - это "дорогое удовольствие", которое в основном доступно крупным организациям, при этом им нужен серьезный штат специалистов.
"Если внутри компании нет тех людей, которые дальше возьмут этот процесс и будут его нести на своих плечах, то все эти инвестиции становятся, по сути своей, бессмысленными", - отметил он.
Сальников сообщил, что интерес Минцифры заключается в развитии сервисной модели с тем, чтобы малые и средние организации также могли получать качественный ИБ-сервис.
В ходе обсуждения целесообразности использования открытого кода при разработке ИБ-продуктов, руководитель дирекции информационной безопасности "Почты России" Роман Шапиро, заявил, что "open source - не гарантия безопасности, иногда даже наоборот". "Почта России", по его словам, не использует такие решения для защиты собственной инфраструктуры, но он не исключил, что в будущем может к ним обратиться. Он также отметил шаги Минцифры по созданию открытых платформ, чтобы малый и средний бизнес мог "переиспользовать" большие корпоративные решения.
Начальник управления ФСТЭК России Дмитрий Шевцов подчеркнул, что главный критерий при выборе open source - возможность поддерживать ПО и своевременно устранять уязвимости.
"У нас более 90% продуктов построены с использованием open source", - сказал он, добавив, что эти компоненты "уязвимы" и разработчик должен своевременно выпускать обновления и доводить информацию до потребителя.
По его словам, требования к защите информации при использовании ИИ еще только формируются. ФСТЭК развивает банк данных угроз, готовит проект требований к средствам защиты систем ИИ и национальный стандарт безопасной разработки.
Участники заседания сошлись во мнении, что универсального рецепта бюджета ИБ не существует, а ключ - в балансе между технологиями, людьми и процессами, а также в готовности рынка к кооперации и обмену данными.
В ходе отдельного выступления Нашивочников напомнил, что рынок кибербезопасности растет: прирост составил 16%, а объем - 364 миллиарда рублей. По его словам, если затраты на приобретение ПО растут, а на проектные работы - снижаются, компании рискуют сэкономить на интеграции и экспертизе. Он также указал на риски платформизации - зависимости от одного производителя - и open source, где нужна сильная команда.
Наиболее разумным Нашивочников считает последовательное движение в виде инвентаризации активов, ресурсно-сервисной модели, сокращения векторов атак, мониторинга и реагирования, верификации и пентестов. Он напомнил принцип Парето, согласно которому за счет 20% усилий можно создать на 80% киберустойчивую инфраструктуру.